

2025值得推荐的Web 应用防火墙 -- 雷池WAF
介绍
SafeLine,中文名 "雷池",是一款简单好用, 效果突出的 ,可以保护 Web 服务不受黑客攻击。
雷池通过过滤和监控 Web 应用与互联网之间的 HTTP 流量来保护 Web 服务。
可以保护 Web 服务免受 SQL 注入、XSS、 代码注入、命令注入、CRLF 注入、ldap 注入、xpath 注入、RCE、XXE、SSRF、路径遍历、后门、暴力破解、CC、爬虫 等攻击。
工作原理
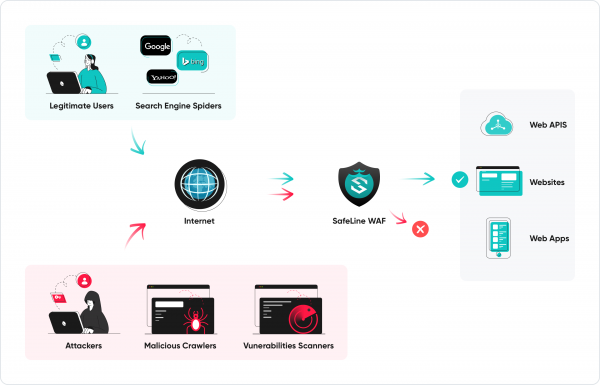
雷池通过阻断流向 Web 服务的恶意 HTTP 流量来保护 Web 服务。雷池作为反向代理接入网络,通过在 Web 服务前部署雷池,可在 Web 服务和互联网之间设置一道屏障。
雷池的核心功能如下:
防护 Web 攻击
防爬虫, 防扫描
前端代码动态加密
基于源 IP 的访问速率限制
HTTP 访问控制
项目截图
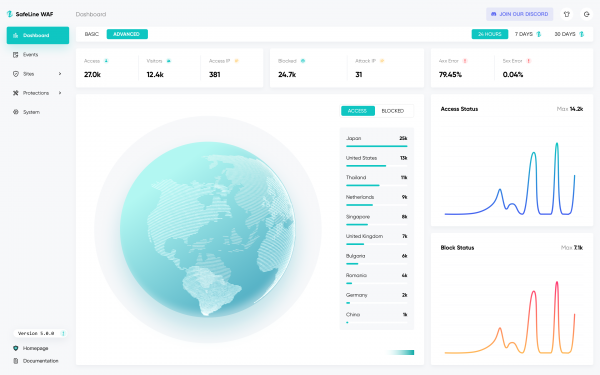
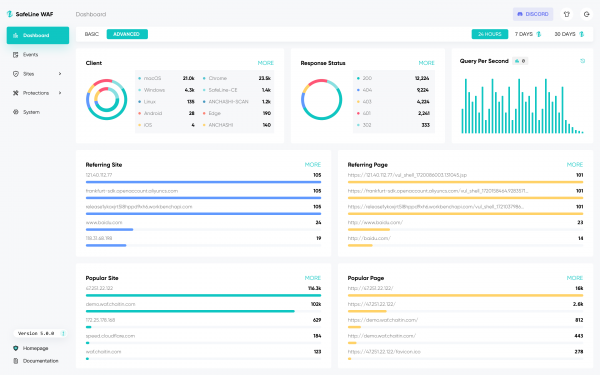
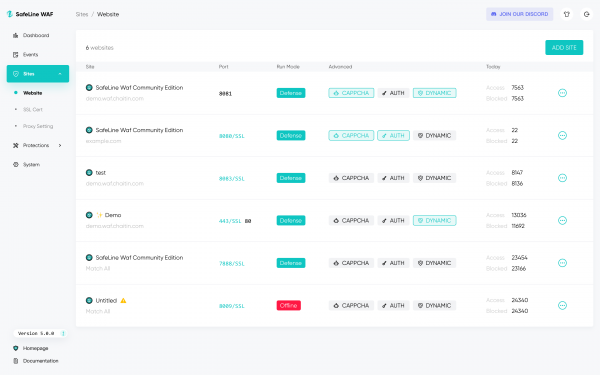
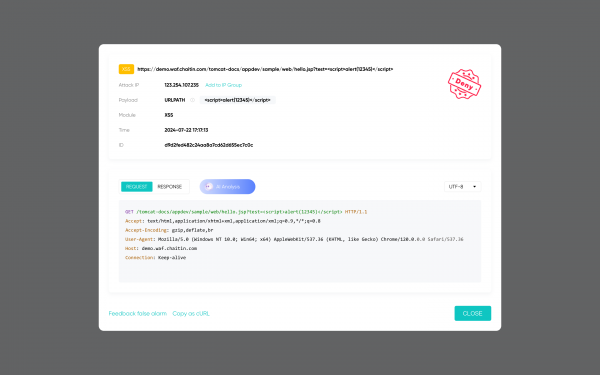
核心能力
对于你的网站而言, 雷池可以实现如下效果:
1. 可以防御所有的 Web 攻击,例如 SQL 注入、XSS、代码注入、操作系统命令注入、CRLF 注入、XXE、SSRF、路径遍历 等等。
2. 限制用户的访问速率,让 Web 服务免遭 CC 攻击、暴力破解、流量激增 和其他类型的滥用。
3. 互联网上有来自真人用户的流量,但更多的是由爬虫, 漏洞扫描器, 蠕虫病毒, 漏洞利用程序等自动化程序发起的流量,开启雷池的人机验证功能后真人用户会被放行,恶意爬虫将会被阻断。
4. 雷池的 "身份认证" 功能可以很好的解决 "未授权访问" 漏洞,当用户访问您的网站时,需要输入您配置的用户名和密码信息,不持有认证信息的用户将被拒之门外。
5. 在用户浏览到的网页内容不变的情况下,将网页赋予动态特性,对 HTML 和 JavaScript 代码进行动态加密,确保每次访问时这些代码都以随机且独特的形态呈现。
雷池工作原理
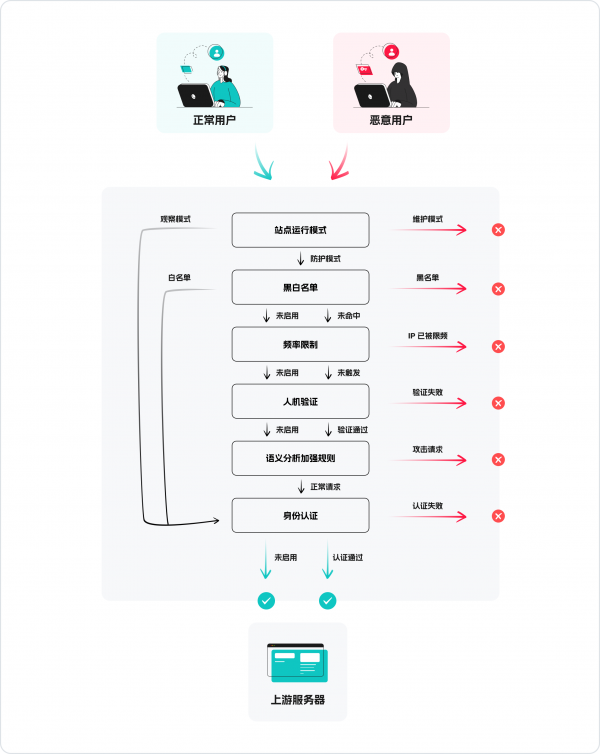
反向代理
雷池基于 Nginx 进行开发, 作为 反向代理 接入网络。
如下图所示, 来自互联网的流量可能是正常用户, 也有可能是恶意用户, 雷池通过在 Web 服务和互联网之间设置一道屏障, 将恶意流量进行阻断.
更多信息
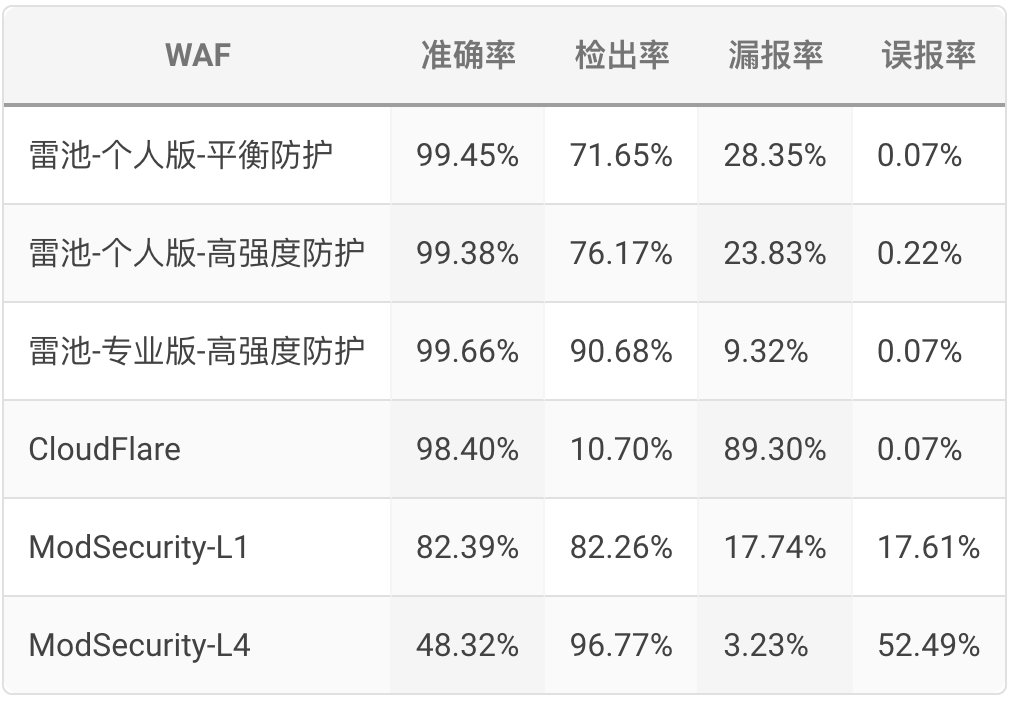
准确率 = (正确拦截 + 正确放行)/ 总样本数量,这是个综合性指标,是评判 WAF 可靠性的指标,数据越高越好
检出率 = 正确拦截 / 攻击样本数量,这是评判 WAF 识别攻击能力的指标,数据越高越好
漏报率 = 错误放行 / 攻击样本数量,这是评判 WAF 对攻击流量漏判的指标,数据越低越好
误报率 = 错误拦截 / 正常样本数量,这是评判 WAF 对正常流量误判的指标,数据越低越好
雷池可以投入生产使用吗
是的,已经有不少用户将雷池投入生产使用,截至目前
全球累计装机量已超 30 万
github收获star数超15k
防护的网站数量超过 100 万
每天清洗 HTTP 请求超过 300 亿
相关文章:
- 中国移动协助铜山区公安侦打击地收卡涉诈团伙2026-09-29
- 中国移动协助公安打掉假借网络推广实施涉诈引2026-09-29
- Cystar、Incergo和Visual 半导体公司 合作开2026-09-28
- 年轻人第一套回音壁怎么选:5.1物理环绕加双2026-09-24
- 年轻人第一套回音壁怎么选:5.1物理环绕加双2026-09-24
关键词:
责任编辑:系统抓取
今日视点


