数字化转型深入推进,数据资产已经成为企业核心竞争力。在防火墙等边界防护日趋成熟的当下,很多企业把安全重心放在抵御外网入侵,却忽略了办公终端带来的数据泄露隐患。如何在不影响日常办公效率的前提下做好终端数据防护,成为不少政企、中小企业亟待解决的安全课题。
一、行业发展:安全防护重心逐步转向终端
早些年企业数据安全建设,大多聚焦网络边界防御,依靠网关、防火墙阻挡外部网络攻击。但随着远程办公、线上文档协作普及,合同、图纸、客户资料、财务报表等大量敏感信息都存储在员工本地电脑。
泄密风险来源也随之发生变化,内部人员日常操作引发的数据泄露事件逐年增多,传统边界防护手段很难覆盖这类场景。不少企业零散采购水印、外设管控等独立安全工具,多套系统分开运维,策略配置分散,不仅加大 IT 运维负担,防护能力碎片化,无法形成完整的安全闭环。在此背景下,一体化终端安全方案,正逐步成为企业补齐数据防护短板的选择。
二、数字化办公下,终端潜藏的数据泄露隐患
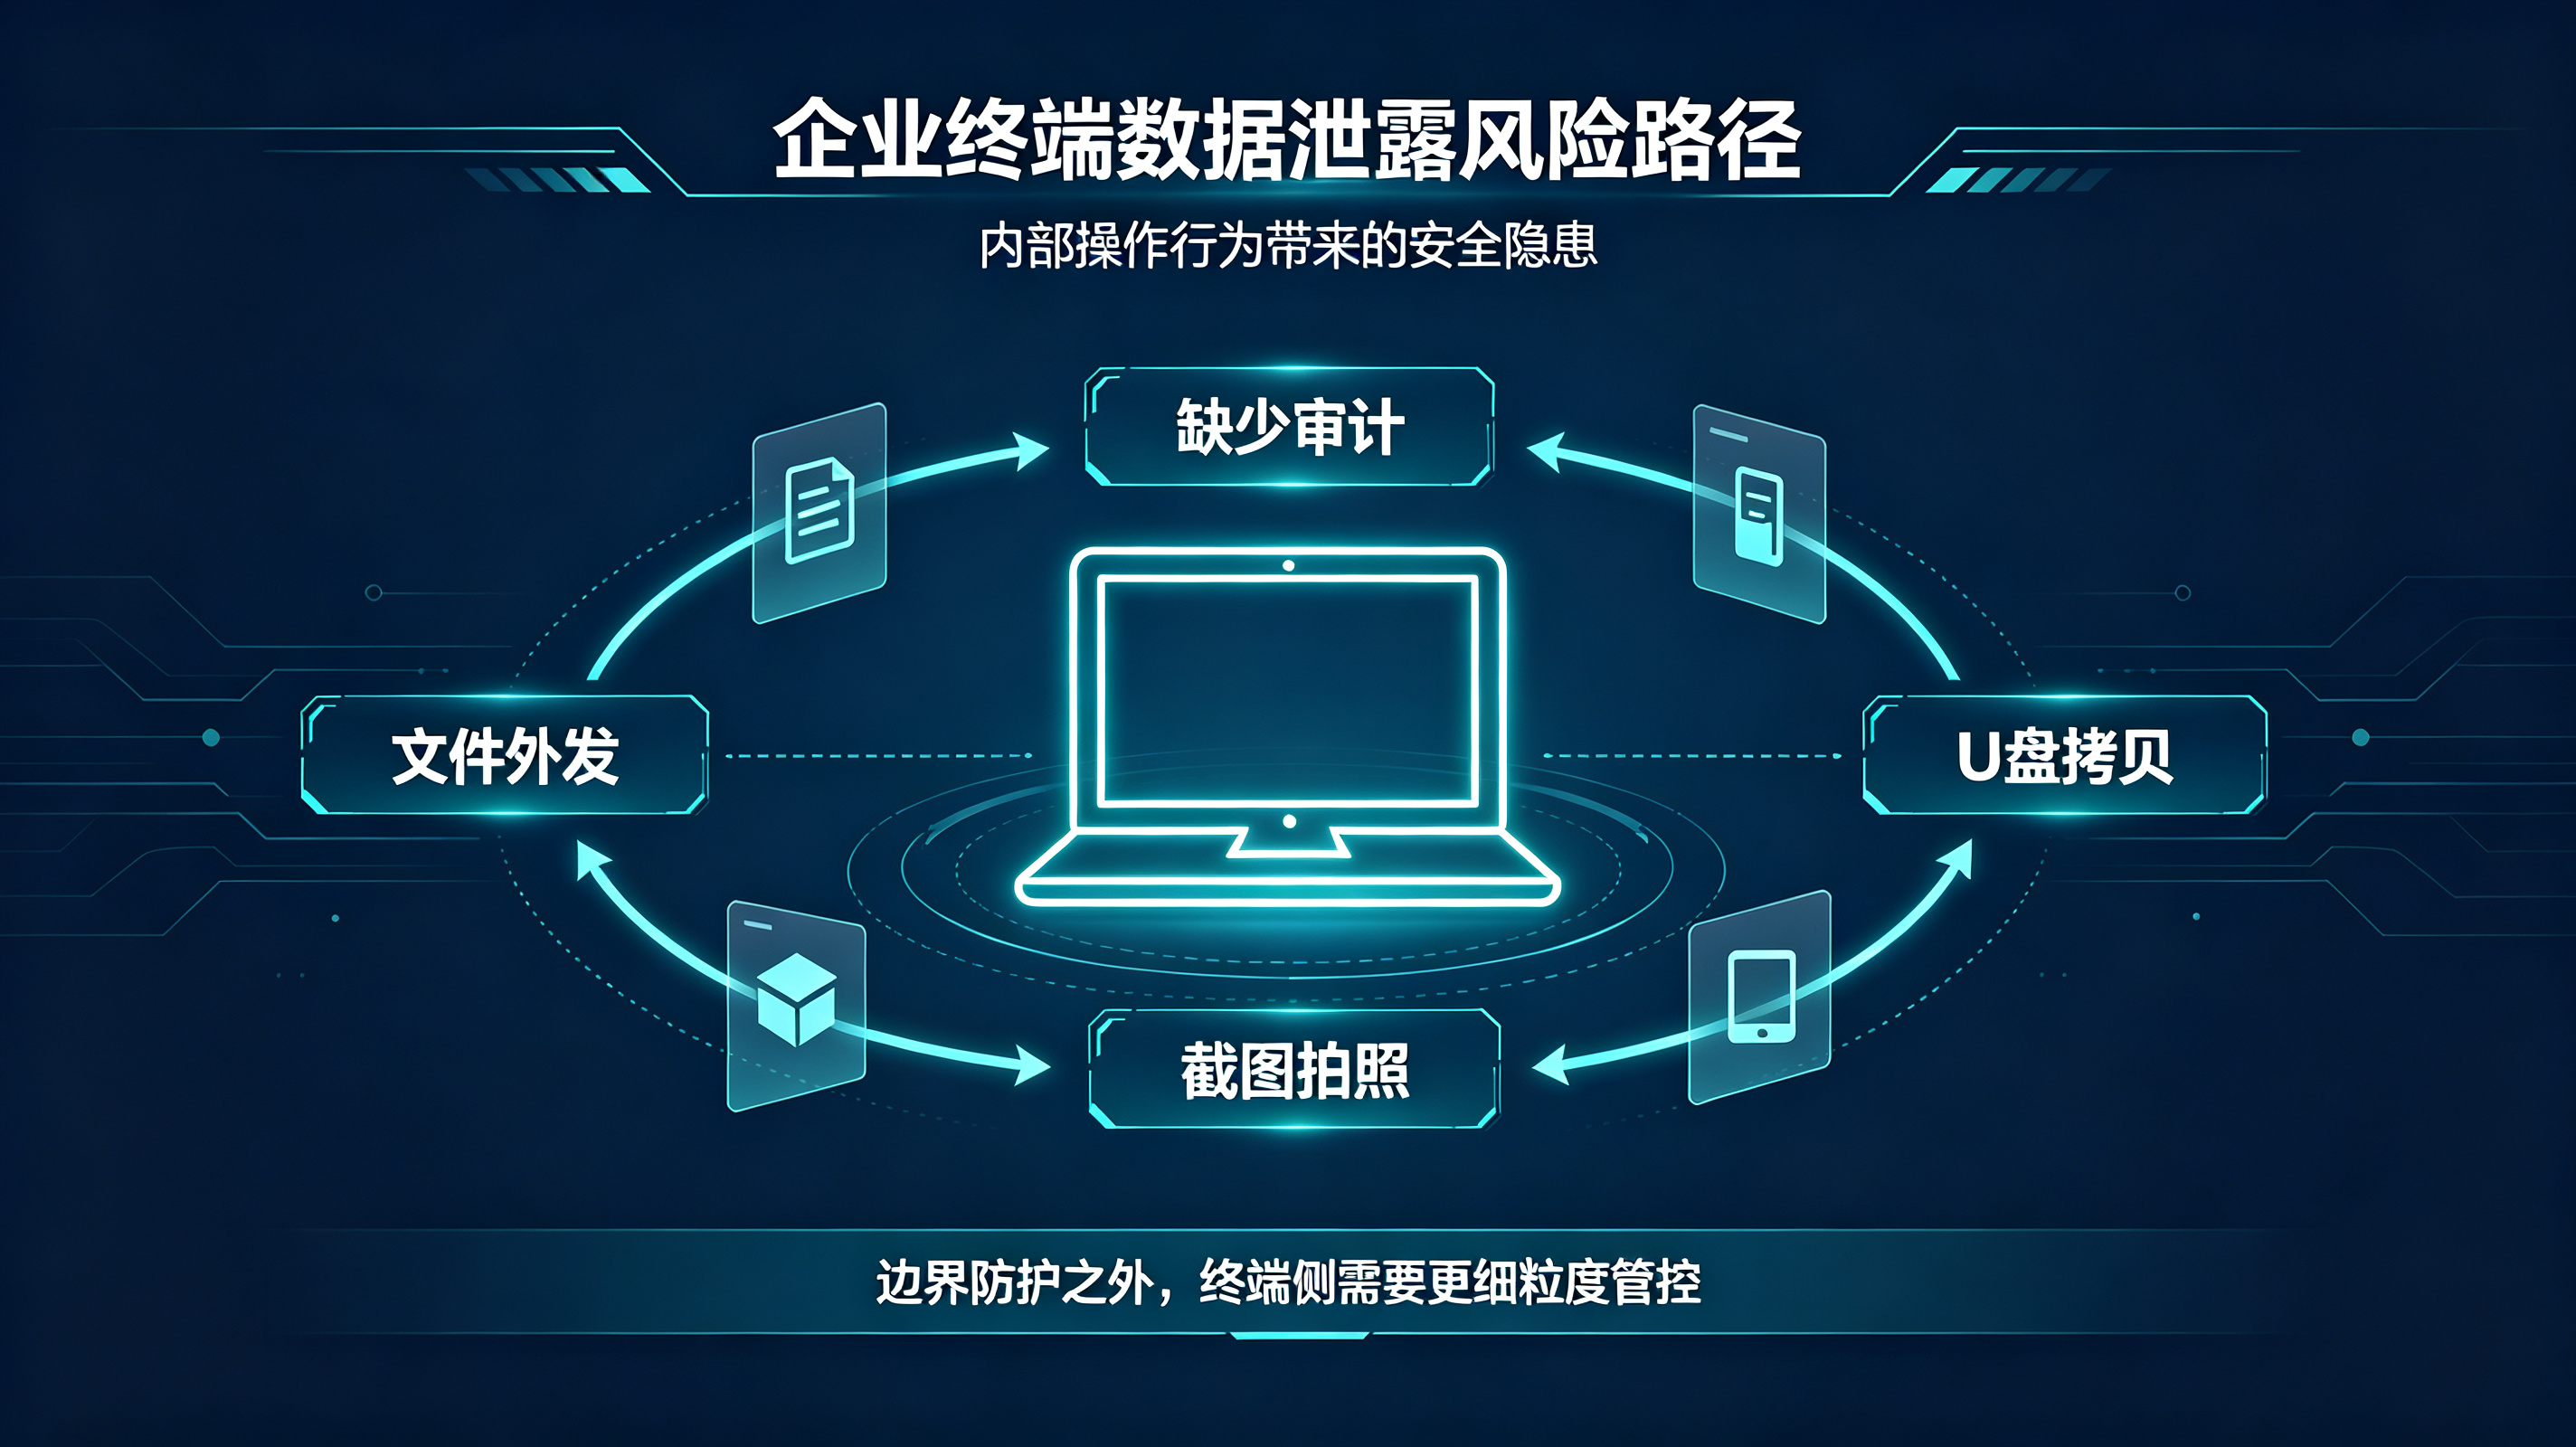
内部泄密大多来源于日常办公操作,常见风险包含四类:
第一,文件私自外发。员工可借助聊天软件、邮箱、网盘向外发送文档,传统网络设备很难针对不同文件做精细化管控。
第二,移动存储介质拷贝风险。U 盘、移动硬盘随意接入电脑,可快速批量复制资料,外来 U 盘还会带入额外安全风险。
第三,截图拍照溯源难。即便限制文件转发,依旧可以截图、手机拍摄屏幕,信息外泄之后很难定位泄露源头。
第四,操作缺少审计追溯。发生资料泄露事件时,缺少完整操作日志,无法追溯文件访问、拷贝、外传行为,难以满足合规自查要求。
三、一体化终端防护建设思路
终端管控切忌一刀切,过度限制员工操作会阻碍业务流转。企业需要平衡安全管控与办公效率。
迪康端点安全一体化管理系统作为终端安全落地案例,整合多项终端安全能力,部署阶段无需大规模改造现有办公网络与业务系统,兼容 Windows、国产操作系统,适配本地办公、远程办公场景。整体遵循事前风险管控、事中行为记录、事后溯源审计的防护逻辑,支持按部门划分权限,实现差异化管控,在保障业务正常运转的前提下,封堵终端数据泄露漏洞。

四、四大核心防护能力,构建完整安全闭环
-
文件外发精细化管控
可依据岗位、文档类型配置差异化管控策略,对聊天工具、邮箱、浏览器的文件传输行为进行管控。普通文件可正常流转,敏感文件支持限制外发或者发起审批流程,避免一刀切管控影响业务沟通。 -
外设安全分级防护
对 U 盘、移动硬盘、手机存储等外接存储设备设置权限分级。可信 U 盘允许读写,陌生 U 盘禁止文件拷贝;同时支持管控光驱、蓝牙传输通道,切断非法拷贝路径。 -
屏幕溯源水印防护
动态屏幕水印可携带账号、终端编号、时间信息。文档如果被截图或者手机拍照外传,水印信息能够帮助定位泄密人员,提升内部泄密成本。 -
全链路操作行为审计
自动记录终端文件打开、修改、拷贝、删除、外发等操作行为,日志统一汇总至管理平台。出现安全事件时,可以快速检索导出记录,支撑内部安全自查与行业合规审计。
五、落地价值与行业展望
对于制造业、工程设计、商贸、政务等拥有大量文档资产的组织,一体化终端安全方案可以补齐终端防护短板,降低内部数据泄露风险,助力企业满足数据安全相关合规要求。
业内安全从业者认为,未来企业数据安全建设重心会持续向终端侧倾斜。轻量化、易运维,兼顾业务流畅度与安全管控的一体化终端安全方案,将会获得更多政企与中小企业的关注。
作者:张张,企业数据安全方向从业者。迪康大成(重庆)软件有限公司专注终端数据安全领域,迪康端点安全一体化管理系统面向政企、中小企业提供终端防泄密方案。技术交流邮箱:1647039148@qq.com
相关文章:
- 服装店门头招牌广告公司终极指南:一站式覆盖2026-09-17
- 数字化办公背景下,企业终端数据安全建设思路2026-09-17
- 国产化PLM全面解析:离散制造研发数字化选型2026-09-17
- 中国移动5G专网赋能矿山医院智慧护理2026-09-17
- 从“会干活”到“能交付”,京东正在重新定义2026-09-16